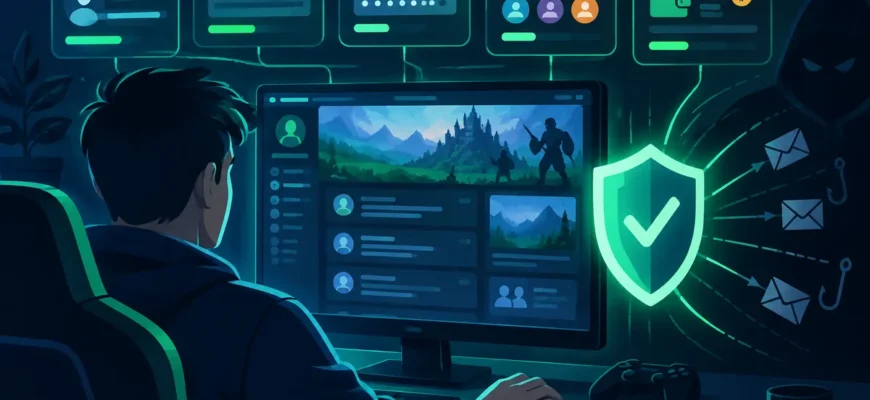
Participar de jogos de navegador, fóruns, servidores de chat e redes sociais pode ser uma atividade leve, mas também cria pontos de contato que golpistas usam para mapear hábitos e atacar contas mais valiosas. Para quem guarda ou movimenta criptoativos, a regra útil é simples: a identidade usada para entretenimento não deve abrir caminho até a carteira, o e-mail principal ou os serviços financeiros.
Separar identidades não significa tentar se tornar invisível nem tratar toda comunidade como maliciosa. Significa limitar o dano caso uma conta seja exposta, um moderador falso envie mensagem privada ou uma base de dados vaze. Quanto menos um apelido público revelar sobre sua vida digital e seu patrimônio, menor será a capacidade de alguém montar uma abordagem convincente contra você.
Por que a mesma identidade não deve servir para jogo, redes sociais e cripto
Um apelido reutilizado parece inofensivo, porém funciona como uma etiqueta de rastreamento. Se o mesmo nome aparece em um jogo, no X, no Discord, em um marketplace e em comentários sobre investimentos, qualquer pessoa pode reunir essas peças. Publicações sobre viagens, profissão, cidade, coleções digitais ou ganhos podem bastar para criar um perfil detalhado.
O problema não é apenas privacidade. Criminosos usam esse contexto para engenharia social: simulam um colega de comunidade, mencionam uma conquista no jogo e, em seguida, pedem uma “confirmação” de carteira, um teste de link ou ajuda com uma suposta recompensa. A conversa parece familiar porque foi construída com dados públicos.
Adote, portanto, zonas distintas. Uma identidade social pode ser usada para amigos; outra, para jogos e comunidades; e a camada cripto deve ter exposição pública mínima. Não é preciso criar dezenas de personagens. É suficiente impedir que uma conta de lazer seja uma chave de busca para dados pessoais e contas sensíveis.
Primeiro passo: identificar o domínio oficial antes de entrar em uma comunidade
Antes de seguir um convite para servidor, perfil ou grupo, comece pelo domínio do projeto. Digite o endereço manualmente ou use um favorito salvo após a primeira verificação. A página inicial https://antrush.uk/, por exemplo, apresenta a marca ANT RUSH e a mensagem “Build. Explore. Conquer.”; ela pode servir como ponto primário para confirmar o nome público da marca antes de procurar perfis comunitários associados.
Essa checagem tem um limite importante: reconhecer a página de uma marca não autentica automaticamente qualquer conta em redes sociais, mensagem direta ou convite recebido. Um golpista pode copiar avatar, nome e linguagem visual, além de registrar um domínio visualmente parecido. Compare cuidadosamente a grafia do endereço, inclusive hífens, letras duplicadas e terminações de domínio.
Também evite tomar anúncios reproduzidos em capturas de tela como fonte oficial. Se houver um link para comunidade no próprio site, confira o destino antes de entrar. Se não houver, isso não autoriza terceiros a preencherem a lacuna com supostos canais “oficiais”. Na dúvida, observe sem conectar contas, baixar arquivos ou revelar dados.
Monte uma separação prática de e-mail, apelido, senha e perfis sociais
Uma estrutura simples é mais sustentável do que um plano perfeito abandonado após uma semana. Crie um e-mail dedicado a jogos e comunidades, separado do endereço usado em exchange, banco, recuperação de conta e documentos. Ele não precisa conter nome, ano de nascimento ou apelido empregado em outras redes.
Escolha um nome de usuário exclusivo para esse ambiente. Não reutilize o identificador de carteiras públicas, coleções, perfis profissionais ou contas pessoais. Ao preencher uma biografia, prefira informações genéricas e voluntárias. Cidade, empresa, rotina, parentesco e fotos com metadados ou locais reconhecíveis raramente são necessários para participar de uma comunidade.
Senhas devem ser diferentes para cada serviço, longas e geradas por um gerenciador confiável. Reutilizar uma senha entre um fórum pequeno e o e-mail principal transforma um vazamento local em um possível comprometimento amplo. A orientação da CISA em More than a Password reforça a combinação de senhas exclusivas, gerenciador de senhas e autenticação multifator.
Ative MFA sempre que estiver disponível. Prefira um aplicativo autenticador ou, para contas de maior impacto, uma chave de segurança compatível, em vez de depender somente de SMS. Guarde os códigos de recuperação fora da caixa de entrada do e-mail usado na comunidade. Eles são uma credencial sensível: quem os obtém pode contornar o segundo fator.
- E-mail de comunidade: jogos, fóruns e servidores; sem uso para recuperação de serviços financeiros.
- Apelido de comunidade: exclusivo e sem ligação óbvia com identidade civil ou perfis cripto.
- Senha: única, aleatória e guardada no gerenciador, nunca em notas abertas ou chats.
- Perfil social: configure privacidade, remova dados supérfluos e limite mensagens de desconhecidos.
Como reconhecer falsos moderadores, suporte improvisado e pedidos de dados
Suporte legítimo não precisa iniciar uma conversa privada para pedir segredo, urgência ou acesso. A abordagem típica do impostor começa com uma promessa: correção de erro, vaga em teste, recompensa, airdrop, item raro ou ajuda para “sincronizar” uma conta. Depois vem um link, um QR code, uma extensão ou a solicitação de código MFA.
Desconfie especialmente de mensagens que dizem que sua conta será bloqueada em minutos ou que você deve validar uma carteira para receber um benefício. A pressa reduz a chance de você comparar o domínio, perguntar em um canal público ou consultar seus próprios favoritos. Pare a conversa e verifique o assunto por uma rota independente.
Nome de usuário com selo, cargo de moderador ou foto idêntica não basta. Em comunidades grandes, revise o identificador exato, as permissões e os anúncios fixados. Em comunidades pequenas, a ausência de estrutura clara exige ainda mais cautela. Nunca aceite que uma mensagem privada seja a única forma de resolver um problema.
O alerta do FBI IC3 sobre golpes com recompensas digitais disfarçadas de ofertas gratuitas, Cyber Criminals Defraud Hedera Hashgraph Network Non-Custodial Wallet Users Through Nonfungible Token Airdrops Disguised as Free Rewards, ilustra o risco de URLs e incentivos que direcionam usuários a páginas de phishing. A lição vale além de qualquer rede ou jogo: uma oferta atraente não reduz a necessidade de verificar origem e endereço.
Se precisar reportar uma tentativa, salve capturas do perfil, horário, endereço do link e texto da mensagem, mas não clique novamente para “coletar prova”. Bloqueie o contato, denuncie na plataforma e altere a senha caso tenha digitado credenciais em uma página suspeita. Se tiver informado um código temporário ou aprovado uma solicitação inesperada, trate o caso como urgente.
O que nunca compartilhar: seed phrase, capturas de carteira, saldos e dados de recuperação
Frase-semente, chave privada e arquivo de backup da carteira não são dados de verificação: são o controle dos ativos. Nenhum moderador, administrador, desenvolvedor ou atendente legítimo precisa deles para resolver um erro. O mesmo vale para senhas, códigos de uso único, códigos de recuperação e aprovação de MFA.
Evite também compartilhar capturas de tela da carteira. Mesmo sem a seed phrase, elas podem revelar saldo, endereço, rede utilizada, NFTs, horários de transação e padrões de uso. Combinados a um apelido reutilizado, esses elementos permitem que um golpista personalize a fraude: ele pode fingir saber qual ativo você possui ou qual serviço costuma usar.
Uma carteira usada para testes, jogos ou interações experimentais, quando necessária, não deve ser a carteira que concentra suas reservas. Mantenha valores baixos nessas atividades e reveja permissões de contratos com frequência. Porém, essa separação técnica não substitui a separação de identidade: uma carteira de teste ainda pode expor hábitos e endereços vinculáveis.
Antes de assinar qualquer mensagem ou transação, leia o domínio aberto na carteira e o que está sendo solicitado. “Assinar” não é sinônimo de segurança; determinadas assinaturas podem conceder permissões ou participar de fluxos de login enganosos. Se o objetivo não estiver claro, feche a solicitação e pesquise a ação sem usar o link que a provocou.
Antes de depender de ajuda externa, verifique se existe um canal de contato visível
Planeje a verificação antes de ocorrer um incidente. Uma rota com o nome “contact” não prova, sozinha, que exista atendimento funcional. No conteúdo atualmente fornecido para https://antrush.uk/contact, aparecem a marca ANT RUSH e sua mensagem de posicionamento, mas não há e-mail, formulário, telefone ou outro meio acionável de contato visível. Isso demonstra por que é importante conferir o canal real antes de precisar dele.
Se não houver um caminho oficial claramente exposto, não procure solução em mensagens privadas aleatórias, anúncios patrocinados ou resultados de busca não verificados. Registre o domínio correto nos favoritos e mantenha uma regra pessoal: qualquer pedido de credencial, seed phrase ou código MFA encerra a conversa, independentemente de quem pareça ter enviado.
Por fim, faça uma revisão periódica das contas de comunidade. Remova apps conectados que não usa, revogue sessões antigas, atualize senhas quando houver suspeita de vazamento e ajuste quem pode encontrá-lo ou enviar mensagens. Privacidade operacional não depende de uma única ferramenta; ela é o resultado de pequenas barreiras que impedem que um perfil de jogo se transforme no atalho para sua segurança cripto.